
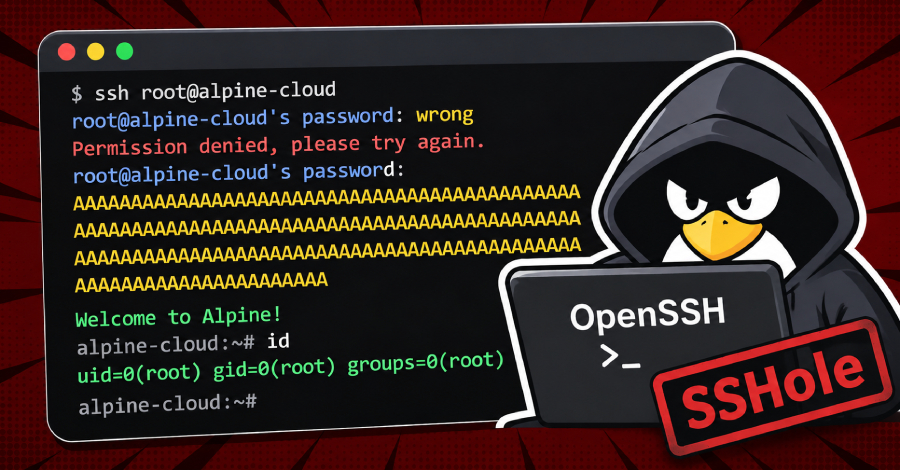
Una contraseña de entre 257 y 1,024 bytes basta para entrar por SSH a cuentas que no tienen contraseña en Alpine Linux y otros sistemas con musl sin PAM. OpenSSH publicó la versión 10.6p2 el 5 de noviembre y, según Previdian, el primer intento de explotación llegó menos de nueve horas después de publicado el CVE.
Durante décadas, un asterisco en el campo de contraseña de una cuenta Unix significó una sola cosa: aquí no entra nadie con contraseña. Lo usan las cuentas de servicio, los usuarios que solo se autentican con llave y, desde hace unos años, el propio root en las imágenes base de Alpine.
Esta semana se supo que, en una combinación muy concreta de biblioteca de C y configuración de OpenSSH, ese asterisco dejó de ser una cerradura y se volvió una llave. El fallo se llama CVE-2026-123158, su descubridor lo bautizó como *sshole y no está en el código de criptografía ni en el protocolo SSH. Está en la forma en que dos piezas de software, cada una razonable por separado, interpretan el mismo carácter.
Ficha técnica
| Campo | Detalle |
|---|---|
| CVE | CVE-2026-123158 ("sshole") |
| CVSS | 8.1 (CVSS 3.1, asignado por MITRE como CNA): AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H. NVD aún no publica su propia evaluación |
| Debilidad | CWE-394 (valor de retorno inesperado) |
| Producto | sshd de OpenSSH anterior a 10.6p2 en Linux con musl libc y sin PAM. Caso principal: paquete openssh-server de Alpine Linux |
| Parche | OpenSSH 10.6p2 (5-nov-2026). Alpine publicó paquetes corregidos para todas sus ramas desde 3.16 hasta edge |
| Explotación | Previdian reporta intentos desde menos de nueve horas después de la publicación del CVE; no está en el catálogo KEV de CISA (versión 2026.11.06) |
| Workaround | PasswordAuthentication no en sshd_config y reiniciar sshd |
| Boletín | Notas de versión de OpenSSH 10.6p2 y aviso de seguridad de Alpine Linux del 5-nov-2026 |
Qué pasó
El 5 de noviembre, el proyecto OpenSSH liberó la versión portable 10.6p2. Sus notas describen el contenido sin rodeos: la versión "contiene una solución crítica de seguridad que afecta a sistemas Linux que usan musl libc y tienen PAM deshabilitado". El equipo añade una frase que vale la pena leer dos veces: "consideramos que la causa raíz de este error está fuera de sshd, pero es explotable a través de sshd y se puede evitar ahí". El hallazgo se atribuye a Özgün Kültekin, de Wakefield.
Ese mismo día, Alpine Linux publicó su aviso de seguridad con un resumen que no deja lugar a interpretaciones: "Un atacante que puede alcanzar tu puerto SSH puede iniciar sesión sin conocer ninguna contraseña. Requiere una conexión, funciona siempre y no necesita reintentos".
Las condiciones, según Alpine, son cuatro y deben cumplirse todas:
- sshd verifica contraseñas sin PAM. Es el caso del paquete openssh-server de Alpine; la variante openssh-server-pam solo es vulnerable si se configura con UsePAM no.
- La autenticación por contraseña está habilitada, que es el valor predeterminado de OpenSSH.
- Existe al menos una cuenta cuyo campo de contraseña es un asterisco.
- Existe al menos otra cuenta local con un hash real en formato $5$ o $6$.
El atacante necesita además el nombre de la cuenta con asterisco, algo poco protector cuando se llama root, alpine o deploy.
El CVE se publicó en NVD el 5 de noviembre con un puntaje de 8.1 asignado por MITRE. La evaluación SSVC que CISA anexó ese día marcaba explotación como prueba de concepto, no automatizable e impacto técnico total. Al día siguiente, la firma de inteligencia de amenazas Previdian informó que sus sensores habían detectado ataques reales. "Nuestro primer intento observado llegó menos de nueve horas después de la publicación del CVE, y confirmamos acceso root exitoso en un honeypot de Previdian que ejecuta Alpine Linux y OpenSSH reales", dijo su fundador, Ryan Dewhurst, a Help Net Security. Según la misma declaración, la dirección de origen, 89.116.89[.]18, usó contraseñas sobredimensionadas para saltarse la autenticación y ejecutó comandos de reconocimiento como id, uname y hostname en sesiones SSH no interactivas. Previdian contabilizó ocho intentos, todos desde esa dirección geolocalizada en Japón y captados por un solo sensor.
Conviene leer ese dato con precisión: una sola fuente, una sola IP y un honeypot, con la confirmación del root basada en declaraciones de Dewhurst a medios. No es una campaña masiva documentada, pero tampoco teoría: hay pruebas de concepto públicas y al menos un actor probando la técnica en internet.
Por qué importa
La primera reacción será tranquilizadora: las distribuciones basadas en glibc, macOS y OpenBSD no están afectadas, y la mayoría de los contenedores Alpine no ejecuta sshd. Aun así, el riesgo es mayor de lo que parece por tres razones.
La primera es dónde vive Alpine: imágenes de contenedor, appliances, máquinas virtuales mínimas y servidores de salto que alguien levantó y olvidó. El propio Kültekin menciona en su sitio OpenWrt, Buildroot, Yocto y "muchas de las imágenes de Docker que has descargado" como sistemas musl que vale la pena revisar. Son los equipos que menos aparecen en un inventario.
La segunda razón son las imágenes oficiales de nube. Alpine advierte que sus imágenes tiny-cloud, distribuidas como qcow2, VHD y AMI, desde la 3.18.11 hasta la 3.24.3, incluyen un usuario alpine con asterisco en la contraseña y doas sin contraseña. Son seguras en el primer arranque, pero se vuelven explotables en cuanto existe cualquier hash $6$ en la máquina, por ejemplo cuando un administrador define una contraseña de consola. En ese escenario, según Alpine, el atacante obtiene una shell como alpine y usa doas para convertirse en root. Las imágenes configuradas con cloud-init no están afectadas porque cloud-init escribe PasswordAuthentication no.
La tercera razón es la más incómoda: el fallo invierte una suposición de seguridad. Un administrador que creó usuarios solo con llave y dejó la autenticación por contraseña habilitada "porque ningún usuario tiene contraseña" estaba, sin saberlo, exponiendo precisamente esas cuentas. Basta un solo usuario con contraseña real para que todas las cuentas sin contraseña queden alcanzables.
Damien Miller, desarrollador de OpenSSH, resumió la urgencia en Mastodon, citado por Help Net Security: quien ejecute Linux con musl sin PAM debería "dejar de leer y poner PasswordAuthentication=no o deshabilitar SSH en esos sistemas INMEDIATAMENTE".
El detalle técnico (que no se está discutiendo)
La conversación pública se ha quedado en "contraseñas largas abren Alpine". El mecanismo es más instructivo: una cadena de decisiones defensivas que, combinadas, producen el efecto contrario.
Cuando sshd se compila sin PAM, verifica una contraseña aplicando crypt() al intento y comparando el resultado con el campo almacenado en /etc/shadow. Si el campo almacenado es demasiado corto para contener una sal, como un simple asterisco, sshd toma prestada la sal de otra cuenta para que la operación tarde lo mismo. Ese comportamiento es la corrección de CVE-2016-6210, una vulnerabilidad de enumeración de usuarios por diferencias de tiempo: si sshd respondía más rápido para cuentas sin hash, un atacante podía deducir qué usuarios existían.
Del otro lado está musl. Su crypt() devuelve el carácter asterisco como indicador de error en lugar de NULL, una decisión pensada para que los programas que no revisan el valor de retorno no se caigan. Y su implementación de SHA-512 rechaza claves de más de 256 bytes para evitar que una contraseña gigantesca consuma CPU sin control. En palabras del aviso de Alpine: "el crypt() de musl devuelve la cadena como indicador de error cuando la clave mide más de 256 bytes. es también exactamente lo que contiene el campo almacenado de cada cuenta sin contraseña, así que el 'hash' coincide y el inicio de sesión tiene éxito".
El límite superior de 1,024 bytes viene de OpenSSH, que no procesa contraseñas más largas. De ahí la ventana de 257 a 1,024 bytes. Y la necesidad de una segunda cuenta con hash $5$ o $6$ se explica por la sal prestada: sin una sal SHA-256 o SHA-512 disponible, musl nunca llega al límite de longitud que dispara el error.
Ninguna de esas piezas es un error obvio aislado. La sal prestada protege contra enumeración. El asterisco evita caídas. El límite de 256 bytes evita denegación de servicio. La cuenta con asterisco evita contraseñas. El problema surge en la frontera, donde un valor de error y un valor legítimo son el mismo carácter y nadie verifica cuál de los dos es.
La corrección de OpenSSH, visible en el commit de Damien Miller titulado "avoid password authn bypass", es casi minimalista. En auth-passwd.c agrega una constante MIN_PASSWORD_HASH_LEN con valor 4 y exige que el hash almacenado tenga al menos esa longitud antes de considerar válida cualquier comparación. Un asterisco solo ya no puede coincidir con nada. El mismo cambio hace que shadow_pw() devuelva copias que después se borran de memoria con freezero(). El mensaje del commit insiste en la postura del proyecto: "No consideramos que la causa raíz esté dentro de OpenSSH, pero estamos bien equipados para evitarla".
Un detalle operativo: Alpine aplicó la corrección como backport, así que un Alpine 3.24 corregido sigue reportando OpenSSH 10.3p1. Un escáner que solo compare contra 10.6p2 dará resultados engañosos; hay que comparar la revisión del paquete.
Qué hacer
- Inventaría sshd sobre musl. Alpine, OpenWrt, Buildroot o Yocto con SSH expuesto, incluidos servidores de salto, appliances y máquinas creadas desde imágenes tiny-cloud.
- Actualiza y reinicia. En Alpine, apk upgrade -U -a y después rc-service sshd restart. Alpine insiste en que actualizar el paquete no reemplaza el daemon en ejecución. Las versiones corregidas son 10.6_p2-r0 en edge, 10.3_p1-r2 en 3.24, 10.2_p1-r1 en 3.23, 10.0_p1-r11 en 3.22 y 9.9_p2-r1 en 3.21, con paquetes publicados hasta la 3.16 aunque esas ramas ya no tengan soporte regular.
- Si no puedes actualizar hoy, desactiva contraseñas. PasswordAuthentication no, verificando antes que el acceso con llave funciona y manteniendo una sesión abierta mientras pruebas. Alpine publicó el procedimiento completo, incluido el caso de bloques Match.
- Revisa cuentas. Identifica usuarios con asterisco en /etc/shadow y usuarios con hash real. Considera bloquear con signo de exclamación las cuentas que nunca deban autenticarse, entendiendo que sin PAM eso también bloquea el acceso por llave.
- Busca indicios de compromiso. Alpine recomienda revisar /var/log/messages en busca de líneas "Accepted password for" de cuentas sin contraseña, el uso de doas, usuarios, archivos y authorized_keys creados recientemente. Si no puedes descartar un acceso, trata el equipo como comprometido.
- Revisa el indicador publicado. Busca la IP 89.116.89[.]18 en tus registros.
- No ejecutes pruebas de concepto sin revisarlas. Previdian advirtió que los exploits publicados en GitHub no están verificados y podrían contener malware.
La lección de fondo no es exclusiva de Alpine. Cada capa hizo algo defensible y el resultado fue una puerta abierta durante una década, documentada en un comentario de código que cualquiera pudo leer. Las notas de OpenSSH añaden que el proyecto ha visto errores hallados con IA redescubiertos de forma independiente por otros investigadores, señal de que atacantes que no reportan también pueden encontrarlos. Si el tiempo entre publicación y primer intento ya es de horas, la pregunta para cada equipo no es si parcheará, sino cuántos de sus servidores con SSH expuesto conoce realmente.
Fuentes
- OpenSSH: Release Notes, OpenSSH 10.6p2 (5-nov-2026)
- Alpine Linux: Security advisory, openssh-server password authentication bypass (5-nov-2026)
- Help Net Security: OpenSSH flaw exploited in the wild just hours after disclosure (CVE-2026-123158) (6-nov-2026)
#ciberseguridad #vulnerabilidades #openssh #alpinelinux #linux #zeroday