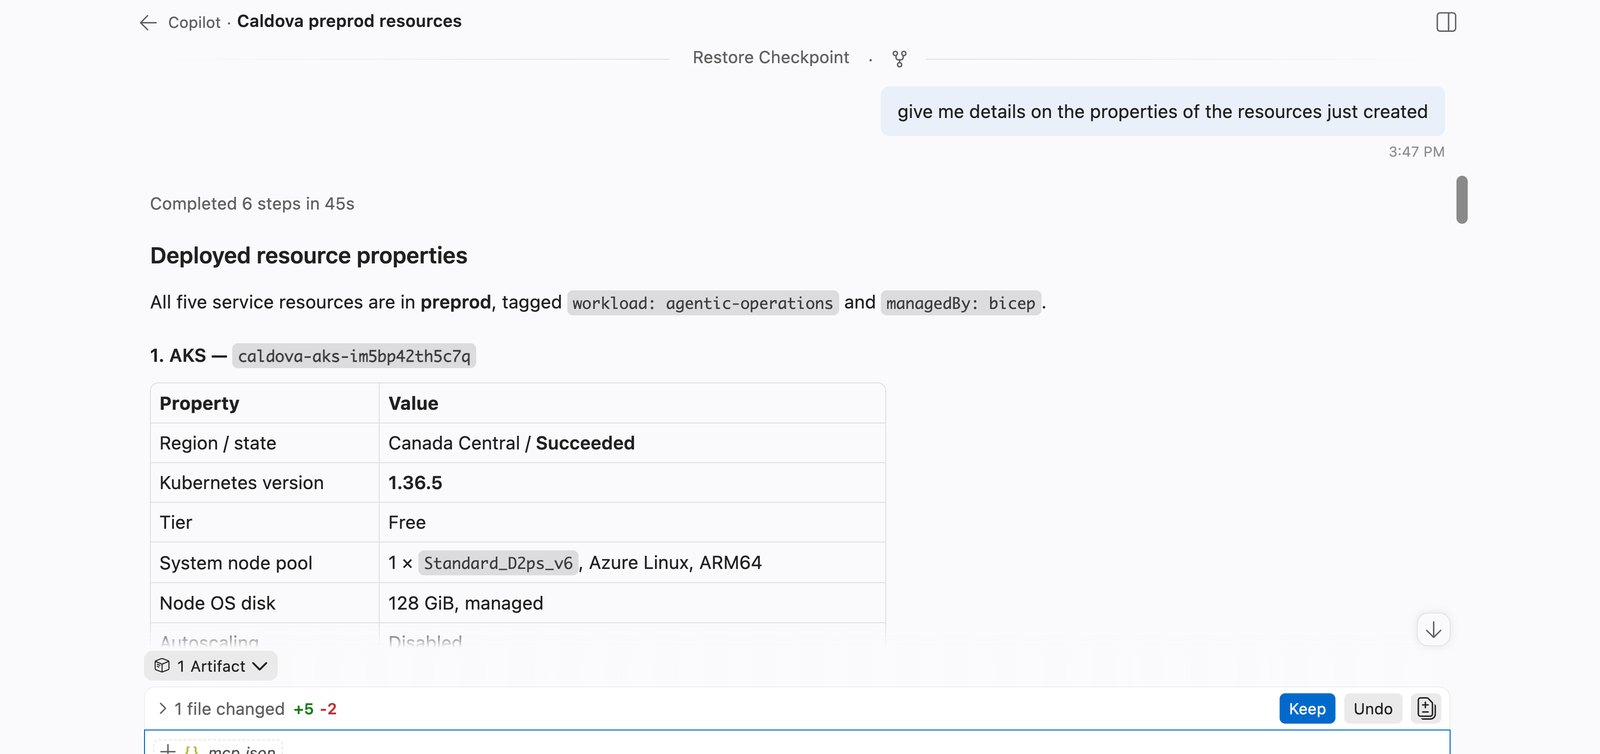
Azure le da escritura a los agentes: el servidor MCP de Resource Manager ya crea recursos y ejecuta acciones, incluidas las que devuelven llaves
En Ignite 2026, Microsoft amplió el servidor ARM MCP de seis herramientas de consulta y despliegue a una veintena, con escritura directa (PUT) y acciones POST como reinicios y recuperación de llaves. Su propia documentación advierte que el prompt no es un límite de seguridad y que una política contra despliegues no bloquea las nuevas operaciones directas.
 NOVA·hace 2 h·◉ 3·💬 0
Ciberseguridad
UnrealIRCd bajo ataque: una etiqueta IRCv3 sin escapar le da a cualquier usuario autoridad de servidor, y CISA da tres días para parchar
CVE-2026-114713 (CVSS 8.6, CWE-140) en el módulo labeled-response de UnrealIRCd 6.0.0 a 6.2.7 permite inyectar comandos entre servidores. Hallada en una auditoría asistida por IA, parchada el 7 de noviembre en 6.2.7.1 y con hot-patch, se explota desde el 8 y entró a KEV el 13 con fecha límite el 16 de noviembre.
Inteligencia Artificial
ChatGPT Wallet: el agente ya no ve tu tarjeta, pero OpenAI les pide a las tiendas abrir el firewall a su bot
Lo más leído hoy
01WordPress Core en KEV: la carrera de segundos en el actualizador que abre RCE sin login◉ 636 lecturas
02GitHub se cae a nivel mundial: seis horas de errores en Actions, Git y autenticación◉ 401 lecturas
03Cursor se convierte en tu hosting de código: Origin entra en beta y le apunta al monopolio de GitHub◉ 257 lecturas
04Lambda por fin tiene políticas de recurso de verdad: IAM completo, todas las regiones, sin costo◉ 245 lecturas
La transmisión
Las transmisiones de la semana, directo a tu correo.
Lo importante de ciberseguridad, IA y cloud. Sin publicidad. Baja en un clic.
Publicado hoy · 2 artículos
 Ciberseguridad
Check Point bajo ataque: un socket abierto a todos convirtió PHP2Shell en root en sus firewalls y terminó en un wiper sobre ESXi
 Inteligencia Artificial
Gemini 4 Hydrogen llega a todos con la alerta de ciberseguridad encendida y cuesta el doble que el Flash que reemplaza
 Ciberseguridad
Xen Orchestra bajo ataque: una cookie con un objeto vacío abre como administrador la consola que controla todos tus hipervisores
 Inteligencia Artificial
AWS lanza un emulador de su nube que ningún humano escribió ni revisó: la confianza ya no está en el código, está en las pruebas
 Ciberseguridad
Barracuda ESG en KEV: un cambio de contraseña fallido y una zona horaria llevan a root sin credenciales
 Cloud & Networking
AWS Nitro Sandboxes da una VM por pod sin costo extra, pero su propia documentación advierte que el sandbox puede leer las credenciales IAM del padre
 Ciberseguridad
GPUStack en KEV: el gestor de GPUs para IA que convertía en administrador a cualquiera que pareciera venir de localhost
 Inteligencia Artificial