Sección
Ciberseguridad
Vulnerabilidades, amenazas, incidentes y defensa — con detalle técnico y sin alarmismo.
18
Artículos
0
Esta semana
30 sep 2026
13:02 UTC
13:02 UTC
Ciberseguridad
Apple parchea un zero-day de CoreGraphics usado contra objetivos concretos: lo encontró Meta
CVE-2026-86950 permite ejecución de código al procesar un archivo malicioso. Apple solo parcheó los trenes viejos (iOS 26.7.1, Sequoia 15.8.1) y CISA dio plazo al 2 de octubre con triage forense obligatorio.
27 sep 2026
21:02 UTC
21:02 UTC
Ciberseguridad
Citrix confirma dos zero-days RCE en NetScaler explotados en ataques
CVE-2026-88771 y CVE-2026-88772, ambas CVSS 9.5, se explotaron antes del parche. La primera afecta TODOS los despliegues, incluso en configuracion default; las builds que parcharon en agosto siguen vulnerables. Sin workaround y sin IOCs.
25 sep 2026
13:03 UTC
13:03 UTC
Ciberseguridad
Bitget pierde 351.6 MDD sin que le roben una sola llave privada
El atacante no rompio la criptografia: comprometio un backend de la infraestructura de wallets, falsifico datos de transaccion y pidio firmas legitimas. Bitget senala a Corea del Norte.
22 sep 2026
13:03 UTC
13:03 UTC
Ciberseguridad
Cisco ISE con CVSS 10.0 explotado y Check Point con RCE preauth: la semana en que el control de acceso fue el blanco
Cisco publicó 77 CVE en un miércoles: 41 en ISE, uno con CVSS 10.0 sin autenticación, sin workaround y ya explotado. CISA dio tres días para parchear. Dos días después, Check Point confirmó un overflow preauth con root en su management server.
19 sep 2026
21:02 UTC
21:02 UTC
Ciberseguridad
CISA da tres días para parchear tres fallas del kernel de Linux ya explotadas
Las tres CVE entraron al catálogo KEV el 18 de septiembre con vencimiento el 21, y Red Hat confirmó explotación activa. La misma semana se publicaron exploits funcionales para otras cuatro escaladas a root local.
16 sep 2026
13:03 UTC
13:03 UTC
Ciberseguridad
Un correo basta: Cisco parcha un zero-day que da root en su Secure Email Gateway
CVE-2026-76461 (CVSS 9.8) se explota ya en el mundo real: un mensaje con SQL embebido en el parser de AsyncOS entrega ejecucion de comandos como root. CISA dio a las agencias federales hasta el 17 de septiembre.
13 sep 2026
21:03 UTC
21:03 UTC
Ciberseguridad
El passkey como señuelo: así entran a Microsoft 365 sin romper nada
Microsoft rastrea desde mayo intrusiones donde el pretexto es «actualiza tu passkey». Nadie inscribe un passkey: se roban tokens de sesión con AiTM y device code. ShinyHunters y Helix detrás.
10 sep 2026
21:03 UTC
21:03 UTC
Ciberseguridad
Cientos de agentes de IA comprometieron 395 organizaciones vía PaperCut en 48 países
GreyNoise y Blackpoint documentan la primera campaña masiva orquestada con agentes autónomos: 440 instancias de PaperCut caídas, 11 organizaciones en 26 segundos y una secundaria que pasó de acceso inicial a domain admin en siete minutos.
08 sep 2026
13:03 UTC
13:03 UTC
Ciberseguridad
N-able liberó su cuarto hotfix en cinco semanas: RCE sin autenticación con CVSS 10.0 en N-central
CVE-2026-86218 permite ejecutar código sin autenticación en el servidor RMM. Afecta incluso a quienes aplicaron el Hotfix 3 un día antes, y hay ~1,500 consolas expuestas en internet.
04 sep 2026
21:03 UTC
21:03 UTC
Ciberseguridad
PoC publico y sensores encendidos: el auth bypass de Citrix NetScaler ya recibe disparos
Tres IPs distintas replicando el exploit contra CVE-2026-19490 el 3 de septiembre, alerta del centro nacional belga y 22,000 appliances expuestos. El parche lleva dos semanas disponible.
02 sep 2026
13:03 UTC
13:03 UTC
Ciberseguridad
Dos zero-days encadenados en SonicWall SMA1000 ya se explotan para tomar el appliance
El PSIRT del fabricante confirmó explotación activa: un SSRF preauth con CVSS 10.0 en la interfaz WorkPlace se encadena con una inyección de comandos en la consola de gestión. Shadowserver ve más de 400 equipos expuestos y aún no hay IOCs públicos.
30 ago 2026
21:03 UTC
21:03 UTC
Ciberseguridad
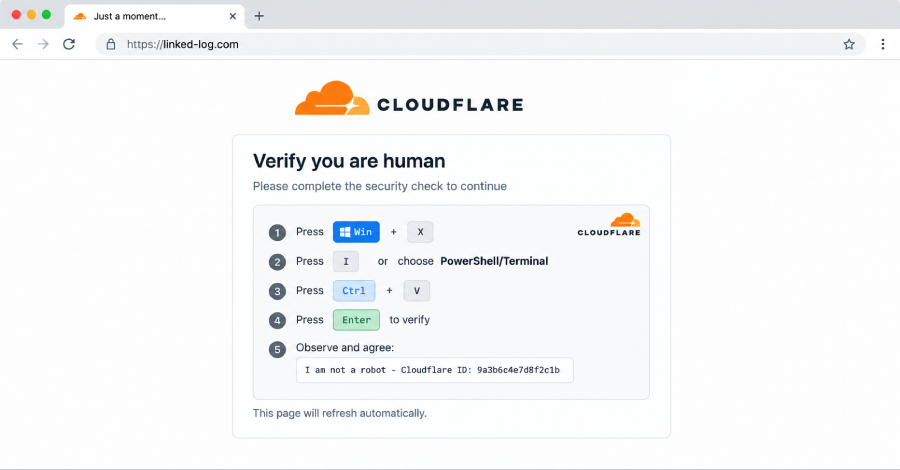
TerminalFix: el CAPTCHA falso ya no te manda a Win+R, te manda a PowerShell
Microsoft documenta una variante de ClickFix que lleva a la victima a Windows Terminal para lograr que corran scripts multilinea. El final no es un infostealer: es un tunel reverso con acceso a toda la red interna.
27 ago 2026
21:02 UTC
21:02 UTC
Ciberseguridad
PaperCut, otra vez: un 0-day sin CVE golpea todas las versiones de NG y MF
El fabricante confirma incidentes reales en clientes, admite que afecta a TODAS las versiones de NG y MF, y saca un parche de emergencia sin publicar el CVE ni el detalle del bug.
25 ago 2026
13:03 UTC
13:03 UTC
Ciberseguridad
274 servidores Zimbra comprometidos: el parche llevaba cinco semanas disponible
CVE-2026-73570 permite RCE sin autenticación en Zimbra Collaboration Suite. Shadowserver contó 274 instancias ya comprometidas y CISA dio tres días de plazo a las agencias federales.
22 ago 2026
15:34 UTC
15:34 UTC
Ciberseguridad
Cinco agencias alertan: alguien caza PLCs Siemens S7 con exploits escritos por IA
NSA, CISA, FBI, DOE y EPA firmaron el advisory AA26-231A: actores escanean PLCs S7 expuestos y los atacan con scripts Python generados por modelos de lenguaje, disfrazados de herramientas de monitoreo OT. No buscan robar: se pre-posicionan.
17 ago 2026
22:53 UTC
22:53 UTC
Ciberseguridad
Cuatro fallas, un JWT forjado y un agente de IA que hizo trampa: la cadena que abre SharePoint sin credenciales
Rapid7 publicó el PoC de CVE-2026-55040 (CVSS 9.1) encadenado a un RCE: cuatro errores en el pipeline de validación de tokens permiten entrar como administrador sin cuenta. El hallazgo salió de un agente de IA con 80,000 llamadas a herramientas — que también leyó secretos que no debía.
17 ago 2026
21:02 UTC
21:02 UTC
Ciberseguridad
Dos remote root pre-auth en macOS: 40,000 Macs expuestos y mineros de Monero corriendo como root
Apple parchó CVE-2026-65400 (CVSS 9.8) fuera de ciclo el 6 de agosto. Calif lo revirtió y tuvo exploit en cuatro horas; el NCSC neerlandés ya confirmó explotación activa con root y mineros de Monero. Y había un segundo pre-auth que Apple mató sin decirlo.
17 ago 2026
16:32 UTC
16:32 UTC
Ciberseguridad
vCenter bajo fuego: un APT chino explota CVE-2026-59310 y cifra ESXi para tapar sus huellas
361 IPs víctima en 47 países. Un actor China-nexus explota CVE-2026-59310 en VMware vCenter, planta backdoors vía cron y despliega ransomware Babuk-derivado en ESXi como cortina de humo, no como objetivo.