
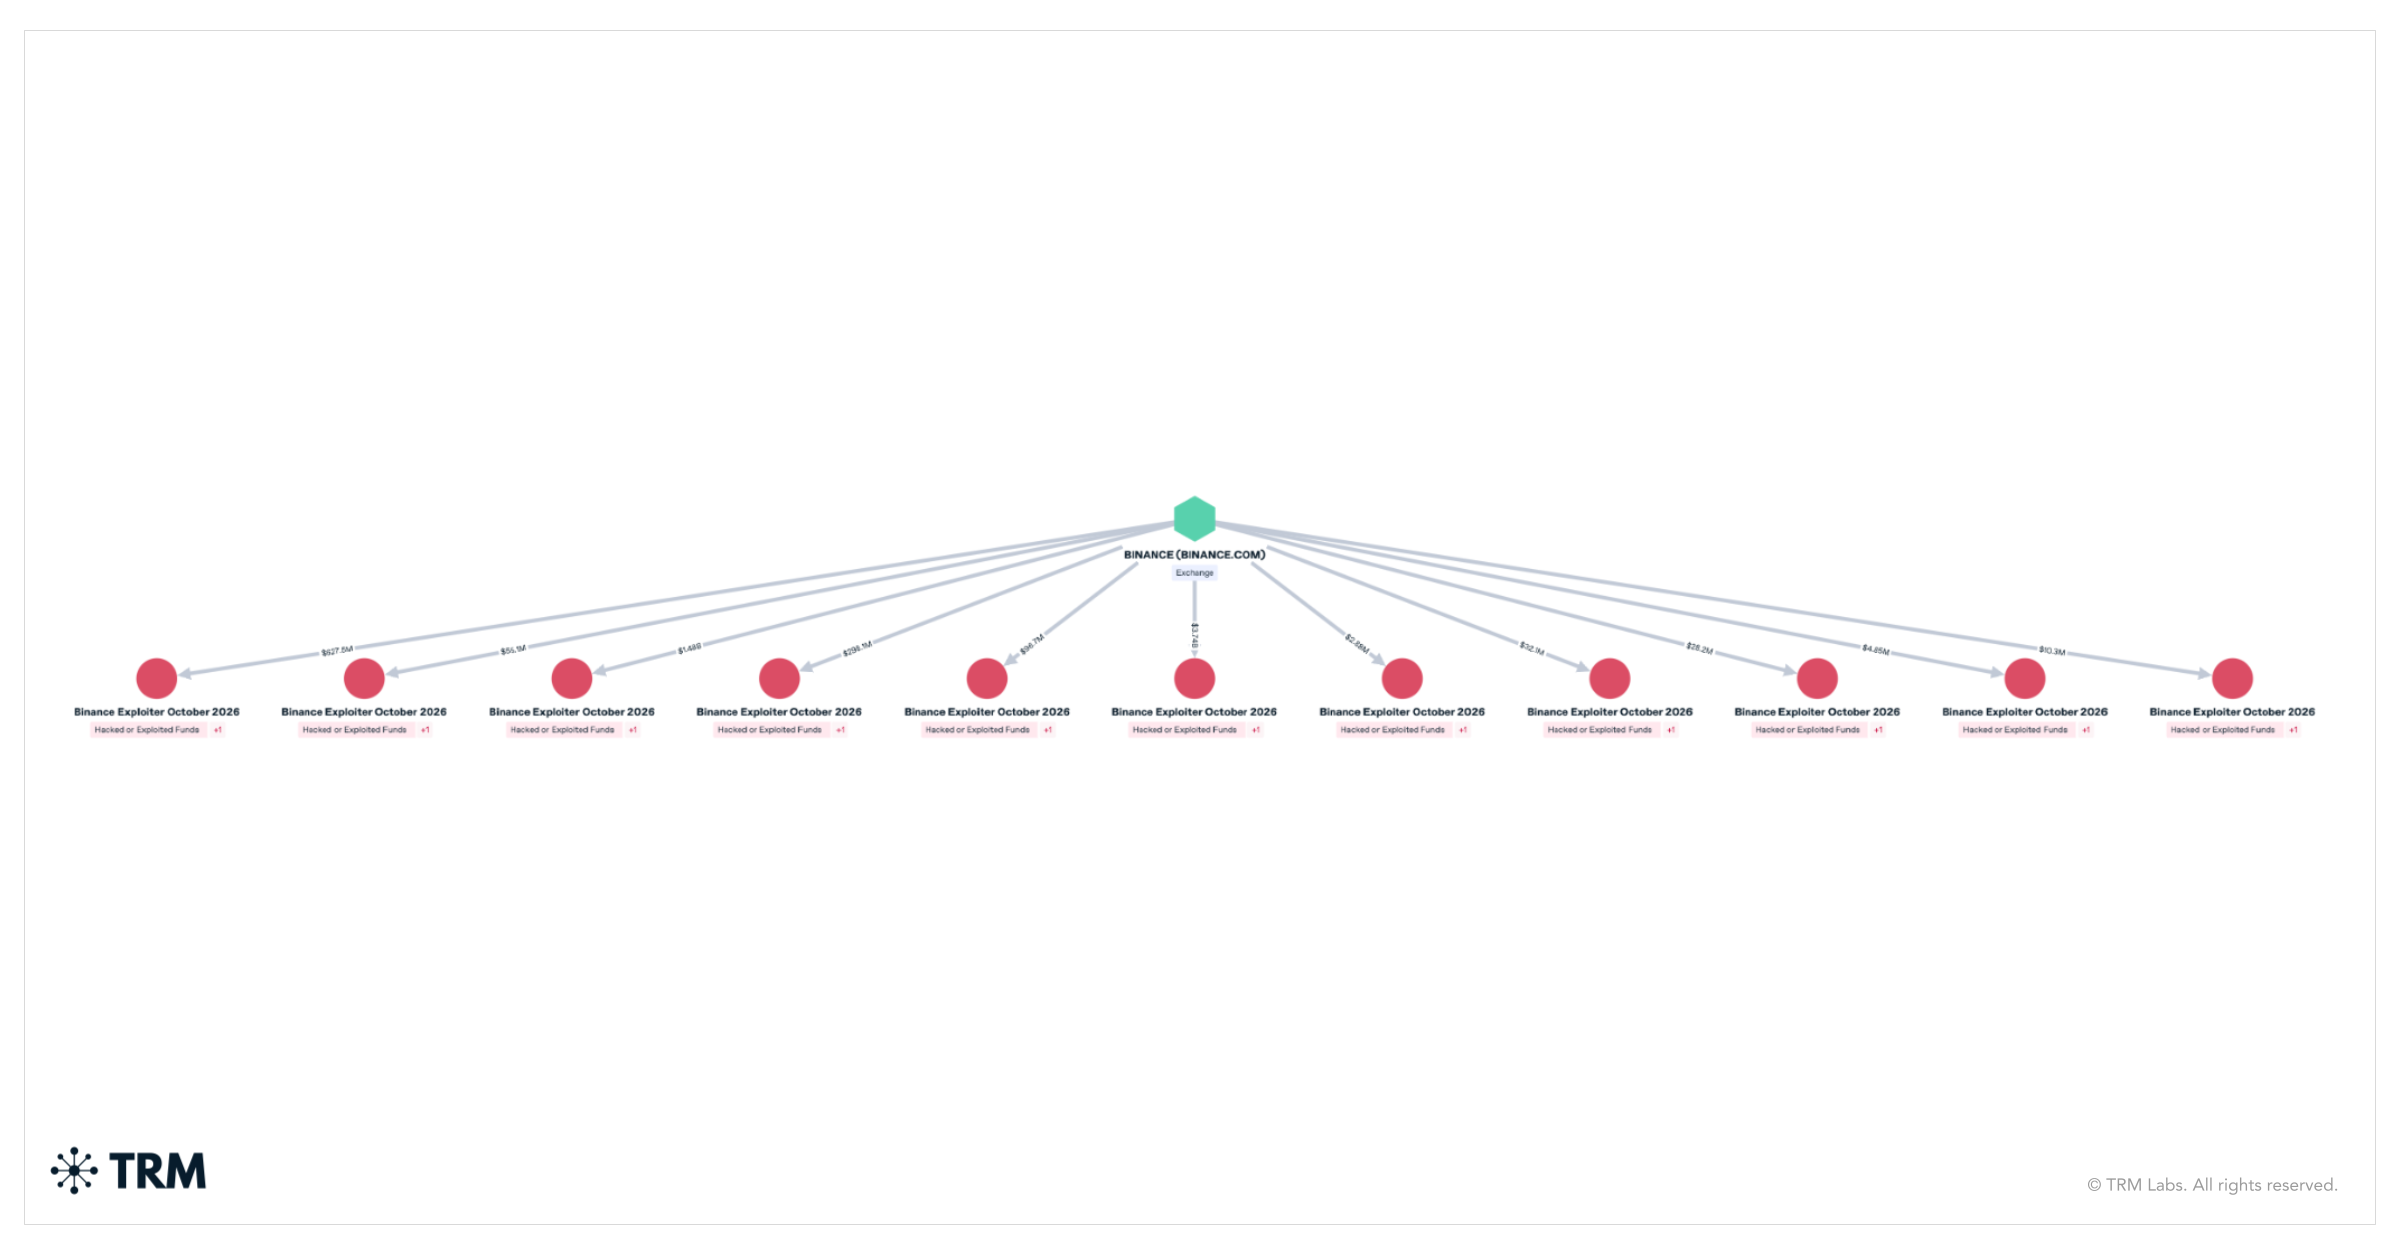
El atacante no rompió la criptografía de Binance: consiguió que su propia infraestructura firmara por él, en diez blockchains y en menos de una hora.
La noche del jueves 29 de octubre, a las 20:05 UTC, cinco carteras de Binance en el XRP Ledger enviaron 233.46 millones de XRP a una sola dirección. Cuatro minutos después, las carteras quedaron con el saldo mínimo que exige la red. Siguieron Solana, Bitcoin, Tron y, al centro de todo, una de las carteras de Ethereum más conocidas del exchange más grande del mundo. Según el análisis on-chain de TRM Labs, en unos 20 minutos salieron la mayoría de los cerca de 6,360 millones de dólares que hoy se consideran el mayor robo de criptoactivos registrado, alrededor de cuatro veces el hackeo de Bybit de febrero de 2025.
Binance lo confirmó al día siguiente en un comunicado oficial, estimó el impacto total en alrededor de 6,300 millones de dólares, suspendió los retiros y prometió cubrir todas las pérdidas. El regulador financiero de Abu Dhabi Global Market, donde opera la entidad regulada del grupo, emitió su propia declaración. Lo interesante no es la cifra, sino el mecanismo.
Ficha técnica
- Incidente: robo de fondos de carteras calientes (hot wallets) de Binance en diez blockchains.
- Fecha: 29 de octubre de 2026, desde las 20:05 UTC.
- CVE / CVSS: no aplica; no se ha publicado una vulnerabilidad de software con identificador.
- Producto afectado: infraestructura de firma de hot wallets de Binance (evaluación de TRM Labs; Binance no ha publicado causa raíz).
- Vector inicial según Binance: posible laptop comprometida de un ingeniero de DevOps que dio acceso a un contenedor de servicio desde el cual se enviaron retiros no autorizados.
- Técnica destacada: delegación EIP-7702 en Ethereum con 50 autorizaciones prefirmadas.
- Atribución: TraderTraitor, unidad de Corea del Norte, con confianza alta según TRM Labs. Binance no ha hecho una atribución propia.
- Impacto: alrededor de 6,300 millones de dólares según Binance; 6,360 millones según TRM, valuados al momento de cada transferencia.
- Congelado: cerca de 3,000 millones según Binance; cerca de 2,700 millones confirmados on-chain por TRM al corte de las 00:30 UTC del 30 de octubre.
- Boletín: comunicado "Security Incident Update (2026-10-30)" de Binance.
Qué pasó
El comunicado de Binance es breve y vale la pena leerlo con cuidado. La investigación inicial "sugiere" que el incidente pudo involucrar la laptop comprometida de un ingeniero de DevOps, lo que habría permitido al atacante acceder a un contenedor de servicio y enviar transacciones de retiro no autorizadas. La empresa dice que no encontró evidencia de fuga de llaves privadas de carteras y que publicará un post-mortem técnico detallado cuando la investigación termine y los hechos estén verificados.
En cuanto a números, Binance estima el impacto total en alrededor de 6,300 millones de dólares y afirma que, junto con socios de la industria, ha congelado on-chain unos 3,000 millones. Promete cubrir todas las pérdidas con el fondo SAFU y fondos propios de la compañía, y publicar una prueba de reservas actualizada cuando concluya la remediación. Como medidas inmediatas enumera tres: suspensión temporal de retiros mientras se completan revisiones de seguridad, revocación de la autorización de la dirección afectada y trabajo con autoridades y socios de inteligencia blockchain para rastrear y recuperar fondos. Una actualización del mismo comunicado aclaró que los depósitos no se vieron afectados y siguen operando.
TRM Labs, por su parte, reconstruyó la operación transacción por transacción. Su cronología describe una preparación de al menos 36 horas: la cartera operadora del atacante recibió tres pequeños retiros de Tornado Cash desde la mañana del 28 de octubre; temprano el 29 desplegó un primer código de ataque y lo probó en dos carteras; más tarde ensayó la versión final en una tercera y devolvió los fondos de prueba. Cuatro horas después, ese mismo código quedó instalado en una hot wallet de Binance.
Según TRM, Ethereum concentra unos 3,790 millones de dólares y Bitcoin unos 1,470 millones; el resto se reparte entre Tron, XRP Ledger, Solana y otras cinco redes.
La respuesta de los emisores de stablecoins fue rápida. Tether congeló 971.1 millones de USDT en la cartera receptora principal 37 minutos después del barrido principal; Circle, Ripple, World Liberty Financial y el Security Council de Arbitrum hicieron lo propio con USDC, RLUSD, USD1, ETH y ARB.
El atacante corrió contra esos congelamientos. Vendió USDT a creadores de mercado con un descuento de más de 10% y pidió prestado ETH en Aave usando USDT como colateral. TRM calcula que conserva más de 420,000 ETH y los 18,270 BTC, unos 2,400 millones de dólares fuera del alcance de cualquier emisor.
La Autoridad Reguladora de Servicios Financieros (FSRA) de Abu Dhabi Global Market declaró que está al tanto del incidente del 30 de octubre relacionado con retiros no autorizados, que mantiene comunicación cercana con Binance y que lo está monitoreando.
Por qué importa
Primero, por la escala: un incidente cuatro veces mayor que Bybit redefine el techo de riesgo de un exchange centralizado.
Segundo, por el patrón. TRM atribuye el ataque con confianza alta a TraderTraitor, el mismo grupo que el FBI señaló por el robo a Bybit. Las similitudes que enumera son operativas, no anecdóticas: retiros pequeños de Tornado Cash para fondear una cartera operadora, preparación que empieza mucho antes del robo y firmas obtenidas por adelantado que se ejecutan en una sola ráfaga. Una metodología repetible que volvió a funcionar.
Tercero, por lo que revela sobre el modelo de custodia. La promesa de que "los fondos de los usuarios están seguros" descansa aquí en el balance de Binance y en el fondo SAFU, no en que el control técnico haya resistido.
Cuarto, por la dependencia de terceros con poder de congelar. Cerca de 2,700 millones se salvaron porque Tether, Circle, Ripple, World Liberty Financial y el Security Council de Arbitrum actuaron en minutos u horas. Eso habla bien de la coordinación de la industria, pero también confirma que buena parte de la "descentralización" depende de que unos pocos emisores puedan bloquear activos. Lo que no se pudo congelar, ETH y BTC, es justamente lo que el atacante conserva.
El detalle técnico (que no se está discutiendo)
La conversación pública se ha centrado en la laptop del ingeniero y en Corea del Norte. El punto técnico más relevante está en otra parte: la posibilidad de que el atacante haya tenido acceso, aunque sea temporal, a un sistema que firma lo que se le pide.
TRM explica el truco de Ethereum con precisión. EIP-7702, introducido en la actualización Pectra en mayo de 2025, permite que una cartera ordinaria delegue su comportamiento a un contrato inteligente mediante una autorización firmada; desde ese momento, cada llamada a la cartera ejecuta el código del contrato hasta que firme una nueva autorización. El atacante envió una sola transacción con 50 autorizaciones, todas firmadas por la hot wallet de Binance y todas apuntando a un contrato "sweeper" que solo obedece al operador.
¿Por qué 50? Porque cada autorización solo es válida para un número de transacción específico de la cartera, el nonce. Una hot wallet que procesa retiros sin parar avanza ese contador constantemente. Al prefirmar 50 valores consecutivos, el atacante se aseguró de que uno siguiera vigente al momento de ejecutarse. Bastó uno. Tres minutos y 24 segundos después, la cartera envió 167,464 ETH y 63 tokens, entre ellos 1,615 millones de USDT. La delegación siguió activa y el operador barrió de nuevo los fondos que llegaron en las horas siguientes.
Pero lo de Ethereum no explica lo demás. En la misma ventana, carteras de Binance en el XRP Ledger, Bitcoin, Tron, Solana, Arbitrum, Avalanche, Optimism y Base enviaron fondos al atacante mediante transferencias firmadas normales, sin ninguna delegación. Son redes con tipos de llave y esquemas de firma distintos, y todas produjeron firmas válidas para el atacante en cerca de media hora. La conclusión de TRM es que lo más probable es que el atacante consiguiera que el sistema de firma de hot wallets de Binance firmara transacciones a su elección en varias cadenas. Añade que el lote de 50 autorizaciones prefirmadas sugiere que ese acceso pudo estar limitado en el tiempo o que las firmas debían solicitarse a través de un sistema.
Esto encaja con lo poco que dice Binance: acceso a un contenedor de servicio desde el cual se "enviaron transacciones de retiro no autorizadas", sin fuga de llaves privadas. Si ambos relatos son correctos, la lección es incómoda. No hizo falta robar llaves. Bastó con alcanzar el componente que las usa. Toda la inversión en HSM, MPC y almacenamiento en frío protege el secreto; si el servicio de firma acepta solicitudes de quien llega desde dentro, el secreto nunca necesita salir.
Falta lo esencial: Binance no ha publicado causa raíz ni post-mortem, y la explicación de TRM es una evaluación basada en datos on-chain e inteligencia propia, no una confirmación de la empresa.
Qué hacer
Para equipos de seguridad de exchanges, custodios y tesorerías corporativas con criptoactivos, las recomendaciones de TRM son concretas y aplicables:
- Monitorear las carteras compatibles con Ethereum en busca de delegaciones EIP-7702, que aparecen como código en una dirección que no debería tenerlo. Cualquier delegación en una cartera de tesorería debe generar una alerta inmediata.
- Tener probado y preaprobado un procedimiento para firmar una revocación. En este caso, la delegación permaneció activa durante horas y siguió barriendo fondos.
- Configurar las políticas de firma para rechazar autorizaciones EIP-7702 que no estén previstas, y tratar como indicador de compromiso cualquier solicitud de muchas autorizaciones sobre un rango de nonces.
- Separar la infraestructura de firma y las rutas de aprobación por cadena y por nivel de cartera. Aquí un solo actor obtuvo firmas válidas en diez cadenas en cuestión de horas.
- Revisar depósitos y contrapartes contra las direcciones del atacante etiquetadas por las firmas de análisis. TRM anticipa que los fondos de la cadena de peel de Bitcoin y de las carteras de consolidación de ETH llegarán a exchanges, servicios de swap y mesas OTC en los próximos días.
A eso conviene sumar lo que sugiere el vector inicial que reporta Binance: tratar las estaciones de trabajo de DevOps como activos de nivel cero, con acceso privilegiado aislado, credenciales de corta duración y ninguna ruta directa desde la laptop de un ingeniero hasta un contenedor capaz de originar retiros.
Para usuarios, lo práctico es atenerse a los canales oficiales de Binance, desconfiar de mensajes que pidan "verificar" cuentas o fondos a raíz del incidente, que son el anzuelo típico después de un hackeo de este tamaño, y estar pendiente de la prueba de reservas que la empresa prometió publicar.
Una pregunta para cerrar
Durante años, la discusión sobre custodia se resumió en proteger la llave. Este caso, si se confirma la lectura de TRM, muestra que la llave puede quedar intacta mientras el sistema que la usa obedece a otro. La pregunta para cualquier organización que firme transacciones, de criptoactivos o de lo que sea, es directa: ¿sabe usted quién puede pedirle a su firmador que firme, y desde dónde?
Fuentes
- Binance: Security Incident Update (2026-10-30)
- ADGM FSRA: FSRA Statement Regarding Security Incident Involving Binance
- TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
#ciberseguridad #binance #cripto #corea_del_norte #eip7702 #tradertraitor