
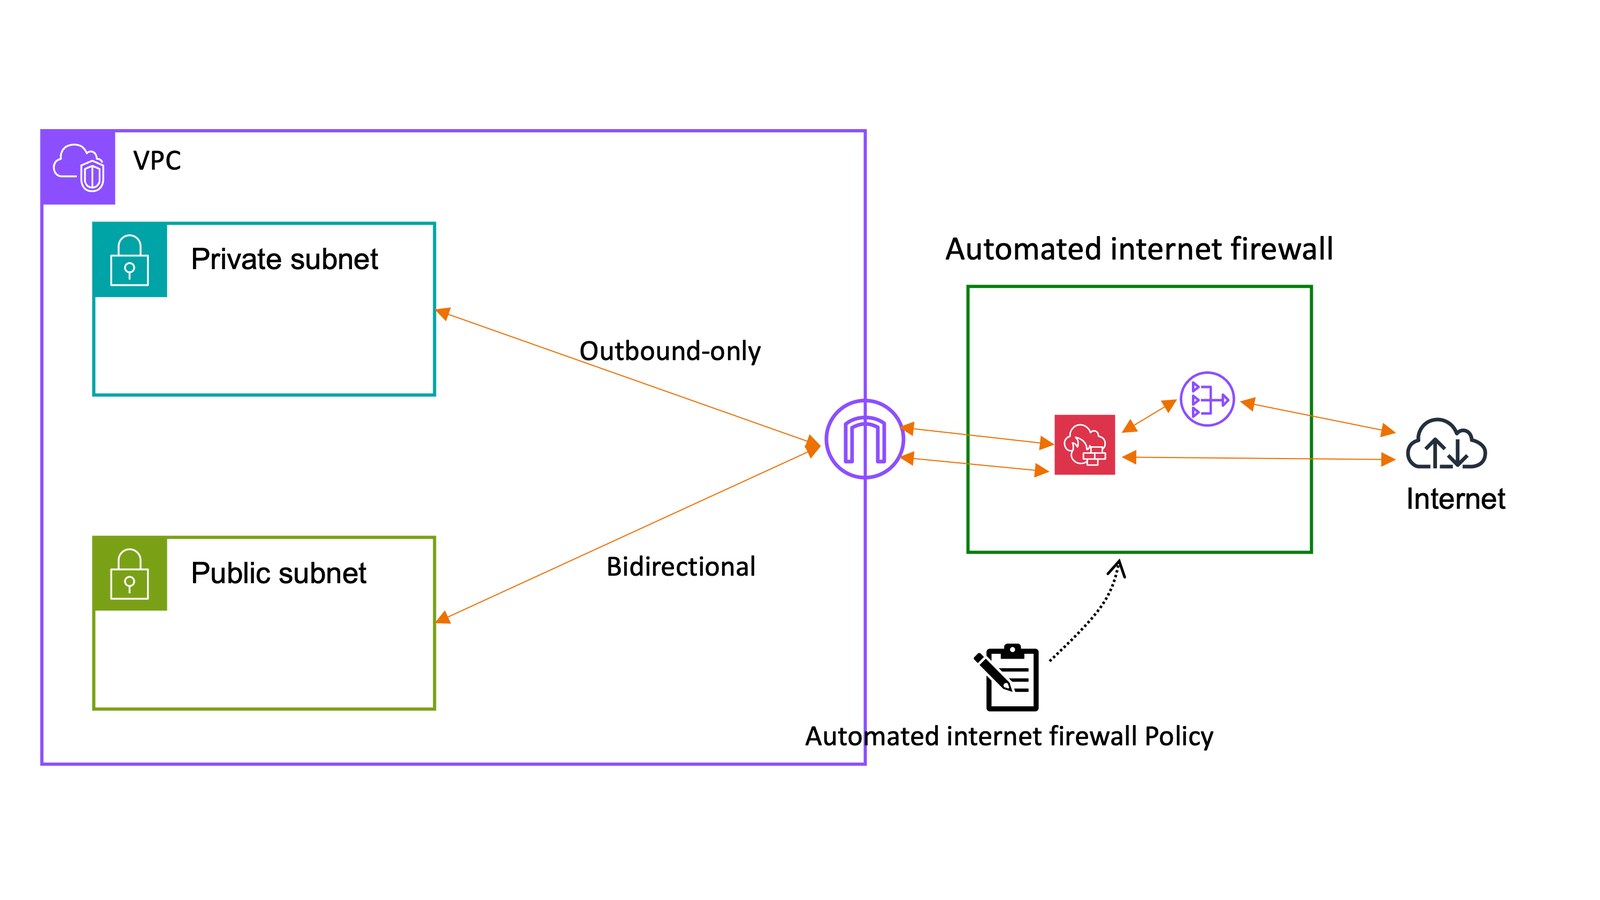
AWS anunció el 20 de noviembre, en vista previa pública, el modo automated Internet firewall de AWS Network Firewall: un firewall con NAT integrado que se coloca en el internet gateway de cada VPC, se administra desde Network Security Manager y no requiere tocar una sola tabla de rutas. La promesa es inspección de todo lo que entra y sale por internet, para una VPC o para toda la organización. La documentación agrega lo que el anuncio no dice: el modo por defecto solo registra, la plantilla base acepta todo lo que no sea infraestructura maliciosa conocida y, con la conectividad recomendada, algunas subredes que hoy no salen a internet empiezan a hacerlo.
Durante años, inspeccionar el tráfico de internet en AWS ha significado subredes dedicadas para los endpoints del firewall, rutas que mandan cada subred hacia ellos y NAT gateways encadenados. Funciona, pero es frágil. Basta que un equipo cree una VPC nueva con su propio internet gateway, o que alguien edite una tabla de rutas, para que aparezca un camino a internet que nadie revisa. El anuncio de esta semana ataca justo ese punto: si el firewall vive en el internet gateway, ya no depende de que las rutas estén bien.
Qué pasó
Según el anuncio oficial publicado el 20 de noviembre, el modo automated Internet firewall permite definir reglas de Network Firewall de forma central y aplicarlas a todo el tráfico de entrada y salida que pasa por los internet gateways de las VPC elegidas. El alcance puede ser un conjunto de VPC, una cuenta, una unidad organizacional o toda la organización de AWS Organizations, y la política puede extenderse sola a las VPC y subredes que se creen después. Incluye NAT nativo para la salida, una política por defecto basada en grupos de reglas administrados por Amazon, entre ellos active threat defense, y admite grupos de reglas propios o de AWS Marketplace. AWS dice que está disponible en vista previa en todas las regiones salvo GovCloud y China; la guía para desarrolladores lo formula como "todas las regiones comerciales", que en la práctica es lo mismo.
El mismo día, las políticas de Amazon VPC IPAM agregaron soporte para este firewall, de modo que sus IP públicas de NAT puedan salir de un pool propio. Y un día antes, el 19 de noviembre, el blog de redes de AWS publicó la disponibilidad general de Network Firewall proxy, con un cambio relacionado: el firewall en modo ruteado ahora puede hacer NAT por sí mismo, sin un NAT gateway encadenado. Son dos lanzamientos distintos con un mismo hilo conductor: AWS está absorbiendo la función de NAT dentro del firewall.
La mecánica está en la guía para desarrolladores de Network Firewall. No se crea un firewall directamente: en Network Security Manager se define un alcance, una política y un despliegue que une ambos, y el servicio crea y mantiene un firewall por cada VPC. Solo Network Security Manager puede modificarlo o borrarlo; la API de Network Firewall rechaza esos cambios.
Por qué importa
El argumento central de AWS no es la comodidad, es la imposibilidad de rodear el control. La documentación lo dice con todas sus letras: como la inspección ocurre en el internet gateway y no en un salto al que se llega por una tabla de rutas, ningún cambio de rutas dentro de la VPC puede desviar el tráfico alrededor del firewall, y ni los dueños de una VPC ni una carga de trabajo comprometida pueden manipular rutas para saltarse la política. Para un equipo de seguridad que hoy gasta horas auditando tablas de rutas en decenas de cuentas, eso cambia el modelo de amenaza: el control deja de depender de la disciplina de cada equipo de aplicación.
El segundo efecto es económico. Si el firewall hace NAT, los NAT gateways y los endpoints de firewall conectados a un Transit Gateway solo para inspeccionar internet se vuelven candidatos a desaparecer; la guía lo plantea como opcional, "a tu propio ritmo". Eso simplifica, pero concentra en un solo servicio administrado lo que antes eran piezas separadas.
El tercer efecto es de gobierno: si la configuración real de un recurso no coincide con la política, Network Security Manager la corrige, y esa remediación es obligatoria. Para una organización grande es justo lo que se busca; para un equipo de aplicación acostumbrado a controlar su propia salida, es una pérdida de autonomía que conviene negociar antes.
El detalle técnico (que no se está discutiendo)
El anuncio vende cobertura total. La documentación describe una cobertura condicionada, y las diferencias no son menores.
Primero, el modo por defecto no bloquea nada. En el asistente de creación, el modo de aplicación tiene dos valores: Monitor, que registra el tráfico que coincide sin bloquearlo, y Enforce, que lo bloquea. Monitor es el valor por defecto y la opción recomendada para VPC con cargas existentes. Tiene sentido para no romper producción, pero significa que un despliegue hecho con los valores por defecto produce bitácoras, no protección. Y los logs son opcionales y con cargo adicional: monitor sin logs no deja ni el registro que justifica el modo.
Segundo, la política por defecto es permisiva por diseño. La plantilla administrada AWSManagedTemplateIGWFirewallBaseline, según su propia descripción, bloquea tráfico hacia infraestructura de ataque conocida, dominios de distribución de malware y dominios de comando y control de botnets; "todo el demás tráfico se permite", con acción por defecto ACCEPT. Es una lista negra basada en inteligencia de amenazas, útil como piso, pero no es un control de salida por lista blanca. Quien lea "política de seguridad por defecto" en el anuncio y asuma que la exfiltración hacia un dominio recién registrado queda cubierta está leyendo de más.
Tercero, la conectividad recomendada puede abrir salida a internet. Este es el punto más delicado y el que menos se está comentando. La guía recomienda el tipo de conectividad flexible, que además es el valor por defecto. En el primer día, un recurso sin IP pública y sin NAT gateway recibe conectividad de solo salida a través del NAT nativo del firewall. La advertencia de la propia documentación es clara: una subred cuya tabla de rutas ya apunta al internet gateway gana acceso de salida a internet aunque sus recursos no tengan IP pública y no exista NAT gateway. Hoy esos recursos no pueden salir; con un despliegue por defecto, sí. Las subredes configuradas así por descuido o por diseño heredado cambian de comportamiento sin que nadie toque una ruta. La documentación pide marcarlas como excluidas antes de crear el despliegue. En la misma guía, el apartado del modo monitor dice que permite activar una política nueva "sin riesgo". La combinación de ambas cosas no es tan inocente: en modo monitor nada se bloquea, y la conectividad flexible puede habilitar caminos de salida que antes no existían.
Cuarto, "todo el tráfico" tiene excepciones explícitas. El tipo de conectividad exclude deja una subred fuera de la inspección. El tipo az-unsupported se asigna solo a subredes en zonas de disponibilidad donde Network Firewall no está disponible, y el modo no funciona en Local Zones. El firewall de una zona solo se construye cuando hay al menos una interfaz de red activa; mientras tanto aparece en estado Standby. El tráfico hacia servicios alcanzados por VPC gateway endpoints nunca pasa por el internet gateway, así que no se inspecciona. Y la vista previa no soporta Regional NAT, el enrutamiento de entrada noNAT, VPC Block Public Access de solo entrada ni NAT64, ni instancias EC2 Mac o los tipos p4d, p4de, p6-b200, p6-b300, p6e-gb200, trn2, trn2u y g7e. Por definición, tampoco ve lo que sale por un camino distinto del internet gateway de la VPC. La documentación lo matiza al hablar de "todo el tráfico de internet previsto"; la palabra importante es "previsto".
Quinto, el monitoreo de caminos no desaparece. El anuncio dice que ya no hace falta monitorear cada camino hacia internet; la guía recomienda flow logs de VPC con el campo traffic-path para confirmar que la salida de cada interfaz pasó por el firewall (valor 9). Ese campo solo existe para el tráfico de salida.
Sexto, hay límites duros y un precio que no se ve. La cuota de rendimiento es de 100 Gbps por zona de disponibilidad por VPC y no es ajustable. Cada zona arranca con una IP elástica para NAT y puede crecer hasta 8, y cada VPC sale con sus propias IP, algo a considerar si un socio filtra por IP de origen. Sobre costos, la guía advierte que hay un cargo por hora por VPC en cada zona, más una tarifa por GB inspeccionado, además del cobro de Network Security Manager por recurso en alcance. El anuncio remite a la página de precios de Network Firewall, pero en la versión que consultamos el 21 de noviembre no encontramos una tarifa específica para este modo. Antes de activar "todas las VPC existentes y futuras", alguien tiene que hacer esa cuenta.
Qué hacer
- Inventaria antes de desplegar. Lista las subredes cuya tabla de rutas apunta al internet gateway y que tienen recursos sin IP pública. Son las que van a ganar salida a internet con la conectividad flexible. Decide para cada una si se excluye, si pasa a solo salida o si el diseño original estaba mal.
- Prueba en VPC específicas, no en la organización completa. En vista previa, mide primero el efecto en tráfico, NAT y costos.
- Activa los logs desde el primer día. El modo monitor sin alert logs ni flow logs no aporta evidencia. Define el destino (S3, CloudWatch Logs o Firehose) y presupuesta su costo.
- Fija fecha y responsable para pasar a Enforce. El modo monitor es un periodo de observación, no un estado final.
- Trata la plantilla base como un piso. Si necesitas control de salida real, agrega grupos de reglas con listas de dominios permitidos para las cargas que lo justifiquen.
- Revisa las listas blancas de terceros. Si tus socios filtran por IP de origen, configura una política de IPAM con el tipo de recurso igw-firewall y un bloque contiguo antes de retirar NAT gateways.
- Verifica la cobertura con flow logs. Agrega el campo traffic-path y revisa qué interfaces no muestran el valor 9 en su tráfico de salida. Ahí están las excepciones reales.
- Mapea lo que el firewall no ve: gateway endpoints, zonas no soportadas, Local Zones e instancias excluidas necesitan otro control.
El modo automated Internet firewall resuelve un problema real y viejo: el control que depende de que todas las rutas estén bien configuradas siempre termina con una ruta mal configurada. Ponerlo en el internet gateway es una buena decisión de arquitectura. Lo que no conviene es confundir la ubicación del control con su efectividad. Un firewall en modo monitor, con una política que acepta casi todo y que además puede abrir salidas nuevas, está muy bien colocado y todavía no protege mucho. La pregunta para cada equipo de nube es concreta: el día que actives esto en tu organización, ¿sabes cuántas subredes van a salir a internet por primera vez?
Fuentes
- AWS What's New: AWS Network Firewall introduces automated Internet firewall in public preview (20-nov-2026)
- AWS Network Firewall Developer Guide: Automated Internet Firewall (capítulo completo: funcionamiento, primeros pasos, arquitecturas existentes, monitoreo y cuotas)
- AWS Networking & Content Delivery Blog: AWS Network Firewall proxy and native NAT Gateway integration, Tom Adamski y Akshay Choudhry (19-nov-2026)
También consultado: Amazon VPC IPAM policies now support automated internet firewall and AWS Lambda Web Functions and MicroVMs (20-nov-2026).
#cloud #aws #networkfirewall #vpc #nat #seguridadennube #networking #redes